
Haberin öne çıkan noktaları
- 2 Kasım Pazartesi günü dokuz Avrupa ülkesindeki marketlerde soğutma sistemleri aksadı; sıcaklıkların yükselmesi bazı işletmeleri gıdaları imha etmek zorunda bıraktı. AB, gıda tedarik zincirini hedef almış olabilecek olayları ciddi bir uyarı olarak değerlendiriyor.
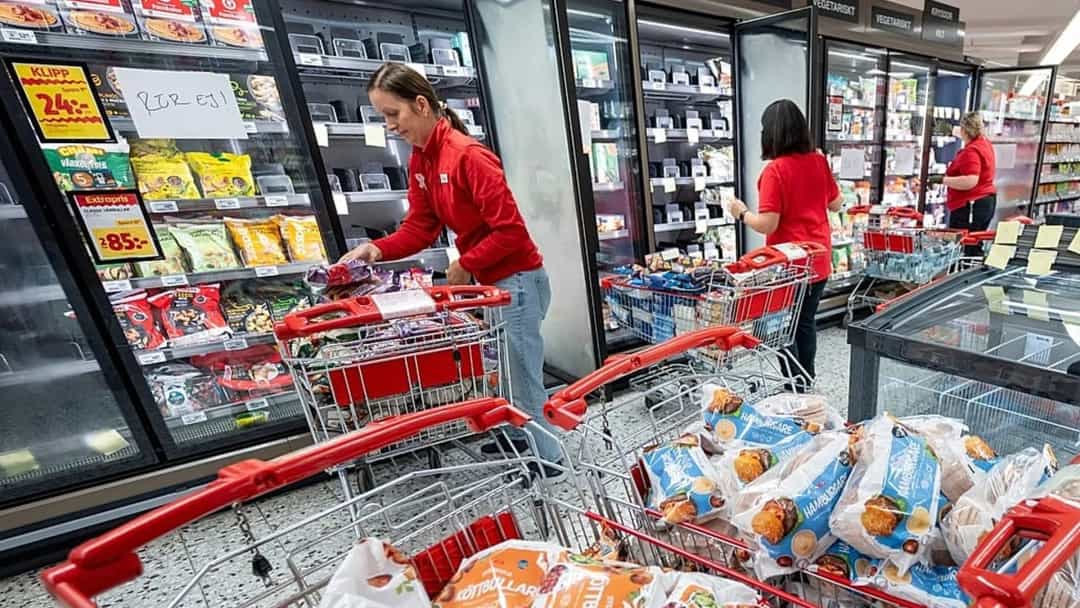
2 Kasım Pazartesi günü Belçika, Estonya, Finlandiya, İrlanda, İtalya, Lüksemburg, Hollanda, Portekiz ve İsveç'teki süpermarketlerde soğutma sistemleriyle ilgili sorunlar yaşandı. Gece boyunca sıcaklıkların yükselmesi üzerine bazı perakendeciler, bozulma riski taşıyan gıdaları imha etmek zorunda kaldı. Olayların şüpheli bir siber saldırıyla bağlantılı olabileceği değerlendirilirken Avrupa Birliği, gıda tedarik zincirini aksatmaya yönelik kasıtlı bir girişim ihtimaline karşı uyarıda bulundu.
Ne yaşandı ve AB nasıl tepki verdi?
Avrupa genelindeki marketlerde soğutma sorunları bildirildi; gece boyunca yükselen sıcaklıklar bazı yerlerde ürünlerin uygun koşullarda saklanmasını etkiledi. AB'nin Tarım ve Gıda'dan sorumlu Komiseri Christophe Hansen, yaşananları birlik olarak “son derece ciddiye” aldıklarını belirtti. Hansen, olayların gıda tedarik zincirini bozmayı ve tüketicilerin bu zincire duyduğu güveni sarsmayı amaçlayan kasıtlı bir girişim olabileceğini söyledi; bunun ciddiyetle ele alınması gereken bir uyarı olduğunu vurguladı.
Avrupa'daki bu gelişmeler, Fransa'daki marketlerde benzer bir siber saldırının aksamalara yol açmasından üç hafta sonra meydana geldi. Fransa'da yüzlerce şube, bozulan ürünleri çöpe atmak zorunda kalmıştı.
İtalya'da hangi işletmeler etkilendi?
İtalya'da Sicilya'daki en az dört Coop süpermarketi ile Toskana'da faaliyet gösteren bir işletmede sorun yaşandı. İtalyan hükümetinin salı günü istihbarat servisleriyle siber güvenlik konulu bir toplantı yapması planlandı.
Coop markalı marketleri işleten Radenza Grubu'nun başkanı Giuseppe Spadaro, saldırının saat 04.00'te gerçekleştiğini bildirdi. Spadaro, hedef alınan sistemin dondurulmuş gıda reyonlarının uzaktan kontrolünü sağladığını ve arızanın daha sonra giderildiğini kaydetti.
Belçika'da kaç mağaza etkilendi?
Belçika, soğutma sorunlarının en yaygın görüldüğü ülkeler arasında yer aldı. Birden fazla market zincirine bağlı onlarca mağazada arıza bildirilirken federal savcılar olayla ilgili soruşturma başlattı. Carrefour Belgium sözcüsü Mich Vergauwen, şirketin 700 mağazasından yaklaşık 15'inde kesinti yaşandığını belirterek bunun bir siber saldırı olduğunu ve başka bir açıklaması bulunmadığını söyledi.
Ikea da Mons kentindeki şubesinin, donduruculardaki sıcaklığın yükselmesine neden olan bir siber saldırıdan etkilendiğini açıkladı. Belçikalı soğutma şirketi Sabcobel ise Fransa'da ekim ayında yaşanan saldırının ardından tesislerini güvenceye almaya başladığını bildirdi. Şirket, bazı sistemlerin henüz güncellenmemiş olduğunu ve pazartesi günü aksama yaşayanlar arasında bulunduğunu belirtti.
Belçika'da Delhaize, Colruyt ve Intermarché mağazalarında da soğutma kaynaklı sorunlar görüldü. Komşu Lüksemburg'da ise Delhaize zincirinin dört şubesi etkilendi.
İrlanda, Hollanda ve Portekiz'de neler oldu?
İrlandalı perakendeci Musgrave, siber olay olarak nitelendirdiği gelişmenin 13 Supervalu mağazasını etkilediğini duyurdu. Hollanda'da da az sayıda mahalle bakkalında kesinti yaşandı.
Portekiz'de Mosqueteiros grubu, yedi Intermarché mağazasında meydana gelen olayların siber saldırıyla bağlantılı olduğunu doğruladı. Grup, saldırının soğutma sistemlerinin yönetiminden sorumlu harici bir hizmet sağlayıcısını hedef almış göründüğünü açıkladı.
İsveç'teki marketler saldırıyı doğruladı mı?
Coop, İsveç genelindeki yaklaşık 800 mağazasından altısının etkilendiğini doğruladı. Şirket sözcüsü Carlos Cancino, bunun bir siber olay olduğunu, sorunun giderildiğini ve buzdolabı ile dondurucuların yeniden normal çalıştığını söyledi.
Cancino, saldırının arkasında kimin bulunduğunu bilmediklerini ifade etti. Etkilenen mağazaların güncel 5G sistemi yerine 4G mobil ağa bağlı olduğunu belirten sözcü, bu durumun mağazaları korsanlara karşı daha açık hale getirmiş olabileceğini kaydetti.
İsveçli market zinciri Ica da sınırlı sayıdaki mağazasında soğutma sorunu yaşandığını bildirdi ancak olayın siber saldırı olduğunu doğrulamadı. Sözcü Helena Johansson, etkilenen mağazaların tamamının Danimarkalı üretici Danfoss'un sağladığı harici bir soğutma kontrol sistemini kullandığını söyledi. Danfoss, 12 Ekim'de Fransız perakendecilere yönelik siber saldırıda hedef alınan sistemlerin tedarikçisiyle aynı şirketti. Johansson, soruların Danfoss'a yöneltilmesini istedi; şirket ise yorum talebine henüz yanıt vermemişti.
Finlandiya ve Estonya'da hangi belirtiler görüldü?
Finlandiya'da Kesko grubuna bağlı birkaç küçük markette sıcaklıkların düzensiz seyrettiği tespit edildi. Kesko'nun kurumsal güvenlik biriminin başındaki Petri Kayhko, nedenin araştırıldığını ve ağa uzaktan müdahale ihtimalinin henüz elenmediğini söyledi.
Finlandiya Ulaştırma ve İletişim Ajansı Traficom bünyesindeki Ulusal Siber Güvenlik Merkezi'nde bilgi güvenliği uzmanı Roni Kokkola da siber müdahale olasılığını dışlamadı. Kokkola, son aylarda Avrupa'da benzer olayların görüldüğünü, bu nedenle gelişmelerin Fransa sınırlarını aşarak başka ülkelere yayılmasının beklendiğini belirtti. Güvenlik açıklarının günümüzde daha aktif ve hızlı biçimde istismar edilmesinin yaygınlaştığını da ekledi.
Estonya'da en az bir süpermarketin soğutma ünitelerine yönelik saldırıda sıcaklık ayarlarının 50 dereceye çıkarıldığı bildirildi. Gelişmiş soğutma sistemleri üreten ve dağıtan Kitman Coldtech'in direktörü Jann Mutso, etkilenen ünitelerin Danfoss tarafından sağlanan eski model cihazlar olduğunu söyledi. Mutso, bu cihazların Fransa'daki saldırıda hedef alınan sistemlere benzediğini belirtti.
Uzmanlar soğuk zincirin korunması için ne öneriyor?
Avrupa ev aletleri derneği APPLiA'nın genel direktörü Paolo Falcioni, siber dayanıklılığın süpermarketlerde pratik koşullarda sınandığını söyledi. Falcioni, uzaktan erişim kesildiğinde çalışanların sıcaklıkları kontrol edip soğuk zinciri korumak için gerekli adımları atabilmesinin önemine dikkat çekti. Bunun sağlanmasında hem üreticilere hem de perakendecilere sorumluluk düştüğünü ifade etti.
Falcioni, bağlantılı ürünlerin siber güvenliği için Avrupa çapında ortak bir çerçeveyi desteklediklerini de belirtti. Güvenliğin ürün tasarlanırken başlaması gerektiğini kaydeden APPLiA yöneticisi, güvenlik güncellemeleri ve açıkların yönetimine ilişkin net süreçlerin ürünün tüm kullanım ömrü boyunca sürdürülmesi gerektiğini söyledi. Avrupa Siber Dayanıklılık Yasası uygulanırken ürünlerin gerçek kullanım biçimlerini ve ele geçirilmeleri halinde doğabilecek sonuçları hesaba katan pratik standartlara ihtiyaç olduğunu da sözlerine ekledi.
